「スカイチケットから『情報漏洩のお詫びとパスワード変更のお願い』というメールが届いた」
「過去に予約で使ったことがあるから心配だけど、フィッシング詐欺っぽくて怪しい…」
突然このようなメールが届くと、詐欺なのか本物の連絡なのか判断がつかず焦ってしまいますよね。
結論から言うと、今回のスカイチケット(skyticket)における個人情報流出とお詫びメールは「事実(本物の公式連絡)」です。
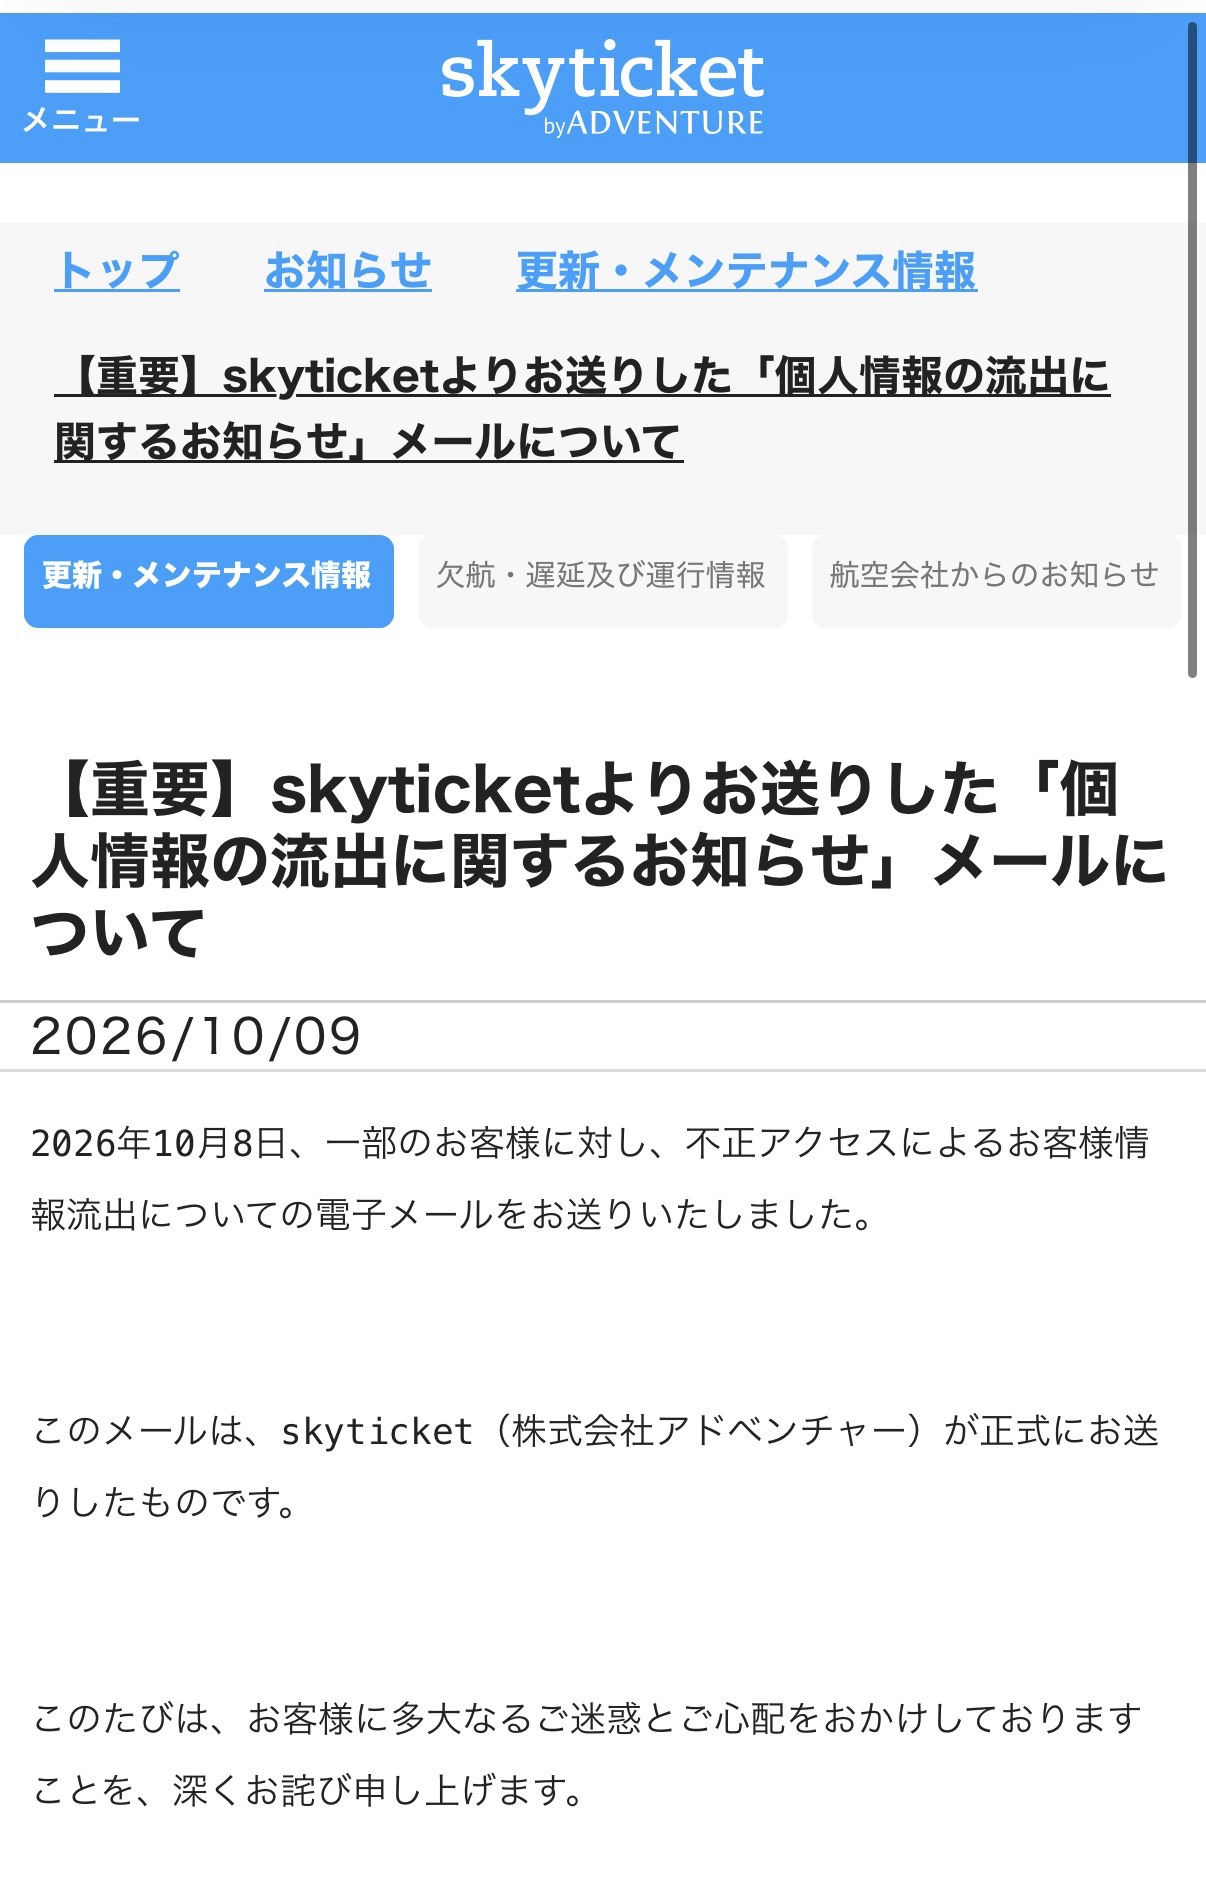
ただし、メール本文内のリンクを不用意にタップするのは非常に危険です。今回は、今回の漏洩トラブルの真相と、二次被害を防ぐための正しい対処法を分かりやすく解説します!
スカイチケットから届いたメールは本物?真相を解説
運営会社から公式発表が出されている「事実」
今回の件は、スカイチケットを運営する株式会社アドベンチャーが「第三者による不正アクセスを受け、一部のお客様情報が流出した」ことを公式に発表しています。
そのため、マイページ登録や過去に予約利用があるユーザー宛てに、順次お詫びとパスワード変更を呼びかける本物の案内メールが送信されています。
便乗した「フィッシング詐欺メール」に注意!
メール自体は本物ですが、注意しなければならないのが「この騒動に便乗した悪質な偽メール(フィッシング詐欺)」の存在です。
本物の通知に紛れて、悪意ある第三者が全く同じ件名で「偽サイトへ誘導し、クレジットカード情報やID・パスワードを盗み出すメール」を大量送信するケースが多発します。
そのため、届いたメールが「本物か偽物か」を1通ずつ見極めるのは非常に危険です。
パスワード変更時の重要ルール!メールのリンクは押さない
情報漏洩の通知を受け取ったら、速やかにパスワードを変更する必要がありますが、以下の手順を必ず守ってください。
メール内のリンク(URL)は絶対に開かない
メールに記載されている「パスワード変更はこちら」などのリンクはタップしないでください。もし便乗詐欺メールだった場合、偽のログイン画面に誘導されてパスワードが盗まれてしまいます。
自分で検索して「公式サイト」や「アプリ」を開く
GoogleやYahoo!などの検索エンジンで「スカイチケット」と直接検索するか、スマホの公式アプリ・ブラウザのブックマークからスカイチケットにアクセスします。
マイページからパスワード変更を行う
公式サイトに直接ログインし、マイページのアカウント設定からパスワードの変更手続きを行ってください。
クレジットカード情報が不安な場合の対処法
今回の発表を受けて「登録していたクレジットカードは大丈夫?」と心配な方は、以下の対策を行っておくと安心です。
クレジットカードの利用明細をチェックする
直近の利用明細に、身に覚えのない請求(少額のテスト決済なども含む)がないか確認します。
カード会社へ連絡して一時停止・再発行を行う
万が一不正利用が疑われる場合や不安が強い場合は、カード裏面の電話番号に連絡し、カードの利用停止および再発行の手続きを行ってください。
まとめ
スカイチケットの情報漏洩および案内メールは公式による事実
ただし便乗したフィッシング詐欺を防ぐため、メール内のリンクは絶対に開かない
パスワード変更は自分で直接公式サイト・アプリを開いて行うのが鉄則
他サイトで同じパスワードを使い回している場合はそちらも変更する
大切な個人情報を守るためにも、落ち着いて正しい手順でパスワード変更を行いましょう!